简体中文




MPC 托管架构指南:三层隔离与交易所黑客风险防范
摘要
资产安全仍是2026年持牌VASP运营者的首要任务。大量安全事件发生在依赖传统多签钱包或第三方托管中间件的平台上。MPC多方计算托管已逐渐成为主流受监管交易所的强制性技术标准。许多运营者仅了解MPC的概念,但缺乏系统级实施经验,导致在密钥分区、密钥分片存储和冷热切换逻辑方面存在隐患。本文拆解三层隔离的MPC托管架构,梳理实际运营中的典型攻击场景,总结审计检查点,并说明SoonTech内置MPC托管模块在白标交易所部署中的实现。
1. MPC与传统多签钱包的区别
传统多签在链上生成完整私钥,并通过多个地址完成签名验证。一旦足够多的私钥分片泄露,资产就可能被盗。MPC从不生成完整私钥;私钥分片分布在多个独立节点之间,通过多方计算完成签名,且不暴露完整密钥。对于受监管的交易所,这消除了私钥泄露的单点故障风险,并满足MiCA、VARA和MAS等大多数监管机构的审计可追溯性要求。然而,MPC并非绝对安全;不合理的节点部署、不当的分片存储和配置错误的访问权限仍会引发资产风险。
2. 交易所三层隔离MPC钱包架构设计
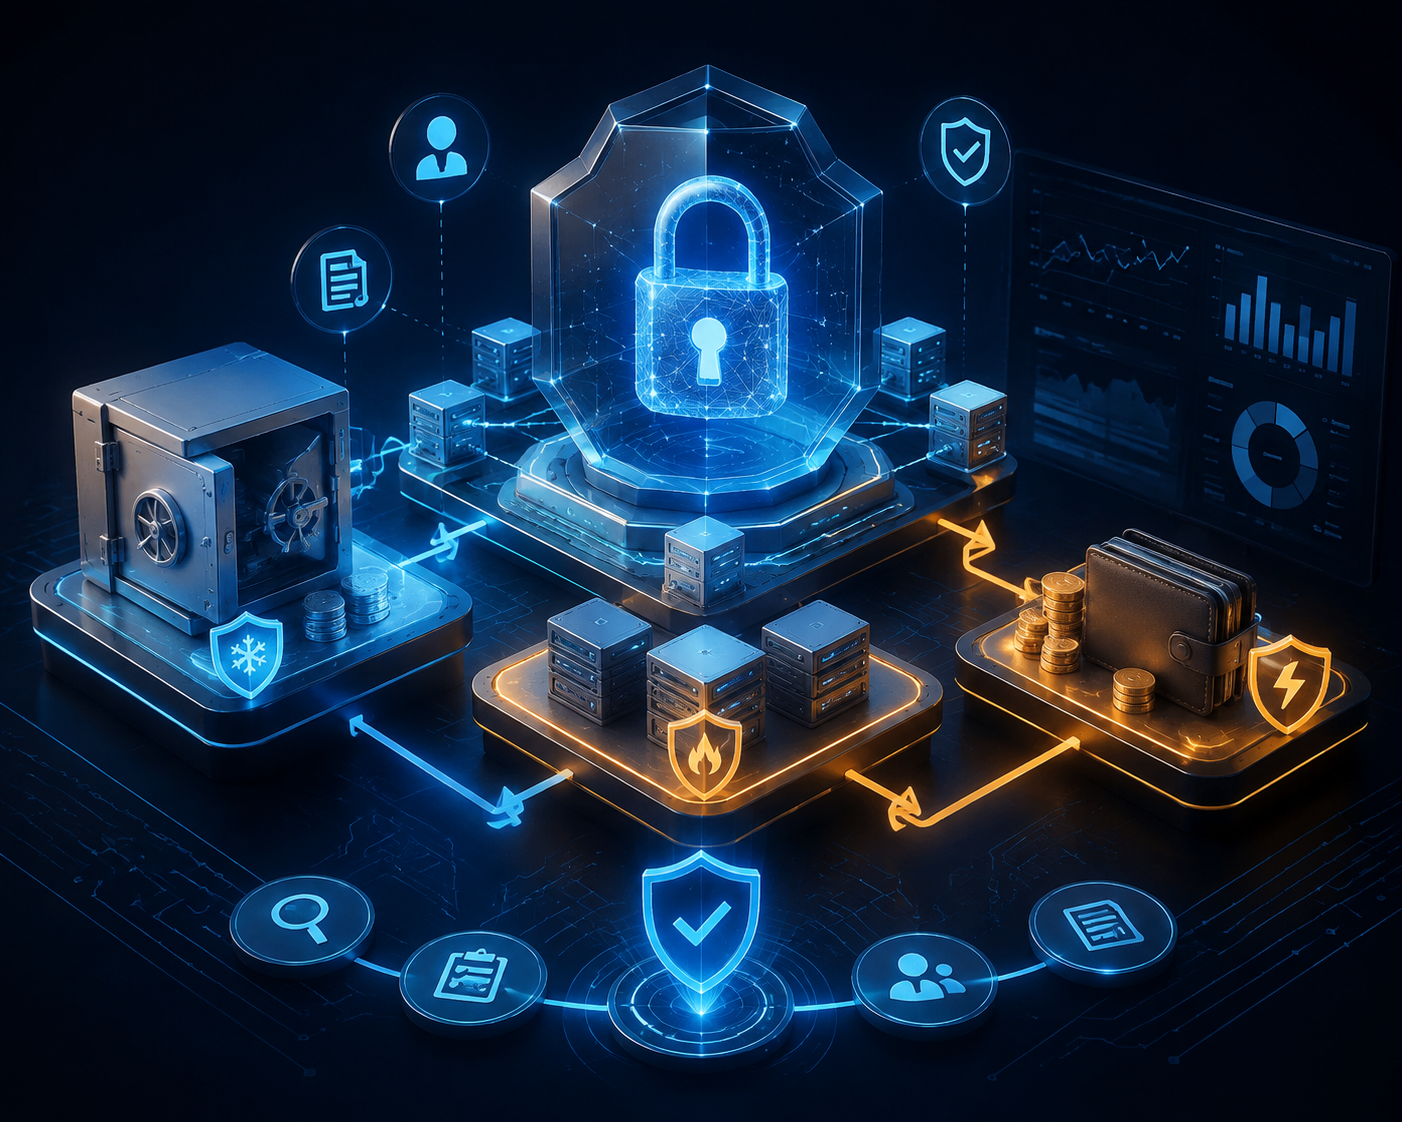
第一层:离线冷存储节点。大部分用户储备资产存储在气隙隔离的离线MPC节点上。私钥分片从不连接公共网络;资产流出需要手动多人授权。第二层:半温中间节点,用于冷钱包与热钱包之间的大额资金调度,具有严格的交易白名单和数量阈值限制。第三层:在线热钱包集群,负责日常用户提现和充值匹配,仅保留小额运营流动性。三层逻辑隔离;跨层资金转移必须经过多管理员审核,所有操作在数据库和区块链层面留下不可篡改的日志记录。
3. MPC 架构下的典型攻击风险与防御逻辑
常见风险点包括管理员账户被劫持、恶意节点入侵、分片泄露、重放攻击和异常提现风暴。平台需要在 MPC 之上构建配套的风控系统:签名节点 IP 白名单、大额交易多人法定人数机制、链上余额实时监控、自动提现限额节流。许多运营商误以为采用 MPC 就可以忽略业务层面的风控,这导致即使密码学本身安全,平台也会遭受损失。
4. 主要司法管辖区对MPC托管的监管要求
包括欧盟MiCA、阿联酋VARA、新加坡MAS和澳大利亚ASIC在内的监管机构对托管架构有明确要求。它们要求密钥分片分发规则、节点部署位置记录、管理员权限管理记录、定期第三方密码学审计以及紧急资产恢复计划。在许多司法管辖区,纯第三方外包托管无法完全满足本地审计需求;原生嵌入式MPC更容易适应本地监管日志导出要求。
SoonTech 技术优势:SoonTech 原生 MPC 托管模块与交易所核心账本深度耦合。预配置热冷三层隔离。系统自动生成符合多种监管格式的托管审计日志,支持权限分割和法定人数签名,不依赖外部第三方托管中间件。
5. 新平台MPC部署与安全审计清单
- 确认私钥分片分发数量及节点物理隔离策略
- 验证大额交易多管理员法定人数阈值
- 完成节点故障应急资产恢复演练
- 对热钱包集群及管理员访问接口进行渗透测试
- 导出完整托管操作日志以供监管检查
- 定期执行链上资产与系统账本余额对账
6. 结论
MPC 多方计算已成为持牌交易所的主流托管标准,但安全性来自完整的架构,而不仅仅是密码学。节点部署不当、权限漏洞和缺失的业务风控仍会带来巨大隐患。SoonTech 的原生嵌入式 MPC 三层隔离解决方案帮助新平台快速达到全球监管机构要求的安全基线,避免因第三方中间件二次开发而产生的风险。
🌐 使用 SoonTech 构建安全且可扩展的 Web3 平台。
探索我们的白标加密货币交易所、预测市场、MPC 钱包、撮合引擎、流动性整合与合规解决方案。