中文繁体




MPC 託管架構指南:三層隔離與交易所駭客風險防範
摘要
資產安全仍是2026年持牌VASP業者的首要任務。大量安全事件發生在依賴傳統多簽錢包或第三方託管中介軟體的平台上。MPC多方安全計算託管已逐漸成為主流受監管交易所的強制性技術標準。許多業者僅了解MPC的概念,但缺乏系統層級的實作經驗,導致在密鑰分割、密鑰分片儲存以及冷熱切換邏輯上存在隱藏風險。本文拆解三層隔離的MPC託管架構,梳理實際運作中的典型攻擊情境,總結稽核檢查點,並說明SoonTech內建MPC託管模組在白標交易所部署上的實作方式。
1. MPC 與傳統多重簽章錢包的差異
傳統多重簽章在鏈上生成完整的私鑰,並透過多個地址完成簽章驗證。一旦足夠的私鑰片段洩露,資產就可能被盜。MPC 從不生成完整的私鑰;私鑰片段分散在多個獨立節點中,簽章透過多方計算完成,且不暴露完整金鑰。對於受監管的交易所而言,這消除了私鑰洩露的單點故障風險,並符合 MiCA、VARA 和 MAS 等大多數監管機構的審計可追溯性要求。然而,MPC 並非絕對安全;不合理的節點部署、不當的片段儲存以及錯誤的存取權限設定仍會引發資產風險。
2. 交易所三層隔離 MPC 錢包架構設計
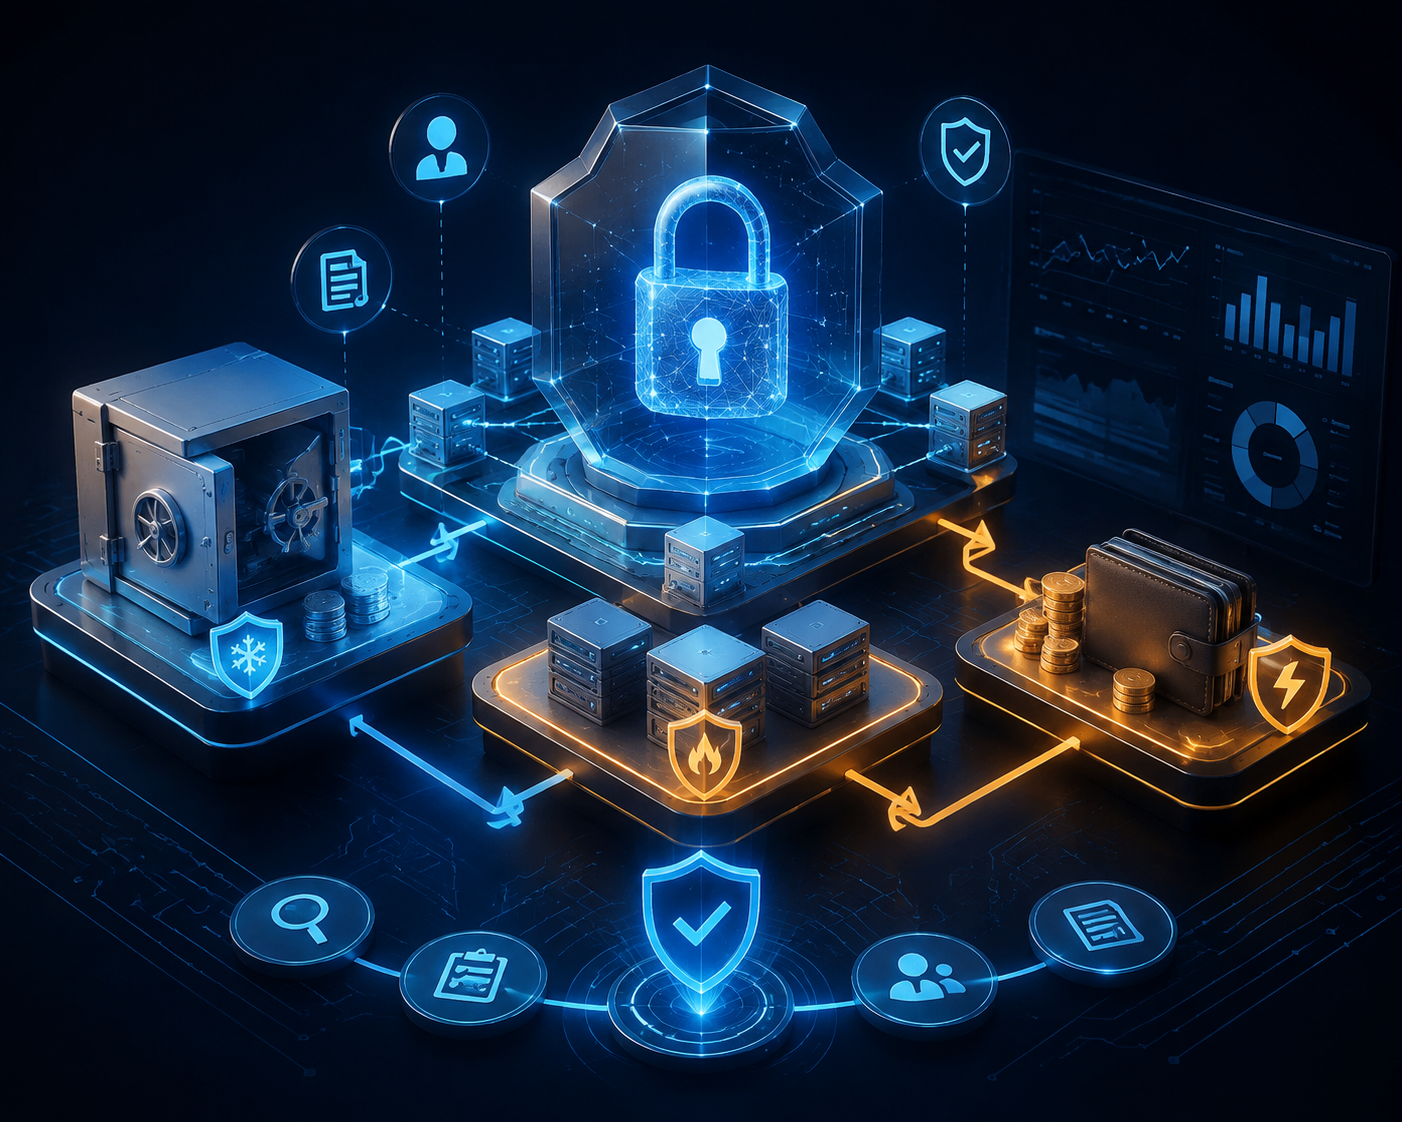
第一層:離線冷存儲節點。大部分用戶儲備資產存放於完全隔離的離線 MPC 節點。私鑰分片從不連接公共網路;資產流出需多人手動授權。第二層:半溫中間節點,用於冷錢包與熱錢包之間的大額資金調度,設有嚴格的交易白名單與數量門檻限制。第三層:線上熱錢包集群,負責日常用戶提現與充值匹配,僅保留小額營運流動性。三層邏輯隔離;跨層資金轉移必須通過多重管理員審核,所有操作均在資料庫與區塊鏈層級留下不可竄改的日誌記錄。
3. MPC 架構下的典型攻擊風險與防禦邏輯
常見風險點包括管理員帳號遭劫持、惡意節點入侵、片段洩漏、重放攻擊與異常提領風暴。平台需要在 MPC 之上建構配套的風控系統:簽名節點 IP 白名單、大額交易多人門檻機制、鏈上餘額即時監控、自動提領限額節流。許多營運方誤以為採用 MPC 就可以忽略業務層風控,導致即使密碼學本身安全,平台仍蒙受損失。
4. 主要司法管轄區對 MPC 託管的監管要求
包括歐盟 MiCA、阿聯酋 VARA、新加坡 MAS 和澳洲 ASIC 在內的監管機構對託管架構有明確要求。它們要求金鑰片段分發規則、節點部署位置記錄、管理員權限管理記錄、定期第三方密碼學審計以及緊急資產恢復計劃。純第三方外包託管在許多司法管轄區無法完全滿足當地審計需求;原生嵌入式 MPC 更容易適應當地監管日誌匯出要求。
SoonTech 技術優勢:SoonTech 原生 MPC 託管模組與交易所核心帳本深度耦合。預先配置熱冷三層隔離。系統自動生成符合多種監管格式的託管審計日誌,支援權限分割與法定人數簽名,且不依賴外部第三方託管中介軟體。
5. 新平台 MPC 部署與安全稽核清單
- 確認私鑰分片分發數量與節點實體隔離策略
- 驗證大額交易多管理員法定人數門檻
- 完成節點故障時的緊急資產恢復演練
- 對熱錢包叢集與管理員存取介面進行滲透測試
- 匯出完整託管操作日誌以供監管檢查
- 定期執行鏈上資產與系統帳本的餘額對帳
6. 結論
MPC 多方計算已成為持牌交易所的主流託管標準,但安全性來自完整的架構,而不僅僅是密碼學。不當的節點部署、權限漏洞和缺失的業務風險控制仍會帶來巨大的隱患。SoonTech 原生嵌入式 MPC 三層隔離解決方案幫助新平台快速達到全球監管機構要求的安全基線,避免因第三方中介軟體的二次開發而產生的風險。
🌐 使用 SoonTech 建構安全且可擴展的 Web3 平台。
探索我們的白標加密貨幣交易所、預測市場、MPC 錢包、撮合引擎、流動性整合與合規解決方案。