ภาษาไทย

- สินค้า

ทำไมองค์กรจึงต้องการโซลูชันคริปโตแบบไวท์เลเบลเพื่อสร้างโครงสร้างพื้นฐาน Web3
ดูรายละเอียดศูนย์ซื้อขายสินทรัพย์ดิจิทัล CEX ติดตั้งภายใน 7 วัน พร้อมระบบเทรดระดับองค์กรกระเป๋าเงินคริปโต MPC + Cold Storage ปกป้องสินทรัพย์รอบด้านสภาพคล่อง รวมสภาพคล่องทั่วโลก พร้อมสเปรดต่ำศูนย์ซื้อขายแบบกระจายศูนย์ DEX ซื้อขายแบบกระจายศูนย์ข้ามเชน ไม่ต้องฝากสินทรัพย์แพลตฟอร์ม NFT ติดตั้งคลิกเดียว รองรับการเทรด NFT หลายรูปแบบการเติบโตของผู้ใช้ เครื่องมือหาผู้ใช้และรักษาผู้ใช้แบบครบวงจรตลาดพยากรณ์ Newสถาปัตยกรรมหลาย Oracle พร้อมชำระบัญชีบนเชนRWA แปลงสินทรัพย์จริงเป็นโทเคนอย่างถูกต้องตามกฎ - โซลูชัน
- บล็อก
- เกี่ยวกับเรา


คู่มือสถาปัตยกรรมการเก็บรักษาแบบ MPC: การแยกชั้นสามระดับและการป้องกันความเสี่ยงจากการแฮ็กกระดานแลกเปลี่ยน
บทคัดย่อ
ความปลอดภัยของสินทรัพย์ยังคงเป็นสิ่งสำคัญสูงสุดสำหรับผู้ให้บริการ VASP ที่ได้รับใบอนุญาตในปี 2026 เหตุการณ์ด้านความปลอดภัยจำนวนมากเกิดขึ้นบนแพลตฟอร์มที่พึ่งพากระเป๋าเงิน multi-sig แบบดั้งเดิมหรือมิดเดิลแวร์การดูแลสินทรัพย์จากบุคคลที่สาม การดูแลสินทรัพย์แบบ MPC (การคำนวณหลายฝ่าย) ได้ค่อยๆ กลายเป็นมาตรฐานทางเทคนิคที่บังคับสำหรับกระดานเทรดที่มีการกำกับดูแลกระแสหลัก ผู้ให้บริการหลายรายเข้าใจเพียงแนวคิดของ MPC แต่ขาดประสบการณ์การนำไปใช้ในระดับระบบ นำไปสู่ความเสี่ยงที่ซ่อนอยู่ในเรื่องการแบ่งคีย์ การจัดเก็บชิ้นส่วนคีย์ และตรรกะการสลับร้อน-เย็น บทความนี้แยกส่วนสถาปัตยกรรมการดูแลสินทรัพย์ MPC แบบแยกสามชั้น จัดเรียงสถานการณ์การโจมตีทั่วไปในการปฏิบัติงานจริง สรุปจุดตรวจสอบการตรวจสอบ และอธิบายการนำโมดูลการดูแลสินทรัพย์ MPC ในตัวของ SoonTech ไปใช้สำหรับการปรับใช้กระดานเทรด white-label
1. ความแตกต่างระหว่างกระเป๋าเงิน MPC และ Multi‑Signature แบบดั้งเดิม
Multi‑sig แบบดั้งเดิมสร้างคีย์ส่วนตัวแบบสมบูรณ์บนเชนและตรวจสอบลายเซ็นผ่านหลายที่อยู่ เมื่อชิ้นส่วนคีย์ส่วนตัวรั่วไหลมากพอ สินทรัพย์อาจถูกขโมยได้ MPC ไม่เคยสร้างคีย์ส่วนตัวแบบสมบูรณ์ ชิ้นส่วนคีย์ส่วนตัวถูกกระจายไปยังโหนดอิสระหลายโหนด และลายเซ็นเสร็จสมบูรณ์ผ่านการคำนวณหลายฝ่ายโดยไม่เปิดเผยคีย์เต็ม สำหรับการแลกเปลี่ยนที่มีการกำกับดูแล สิ่งนี้ช่วยขจัดความเสี่ยงจุดล้มเหลวเดียวจากการรั่วไหลของคีย์ส่วนตัว และตรงตามข้อกำหนดการตรวจสอบย้อนกลับของหน่วยงานกำกับดูแลส่วนใหญ่ เช่น MiCA, VARA และ MAS อย่างไรก็ตาม MPC ไม่ใช่ความปลอดภัยสัมบูรณ์ การวางโหนดที่ไม่สมเหตุสมผล การจัดเก็บชิ้นส่วนที่ไม่เหมาะสม และสิทธิ์การเข้าถึงที่กำหนดค่าไม่ถูกต้องยังคงก่อให้เกิดความเสี่ยงต่อสินทรัพย์
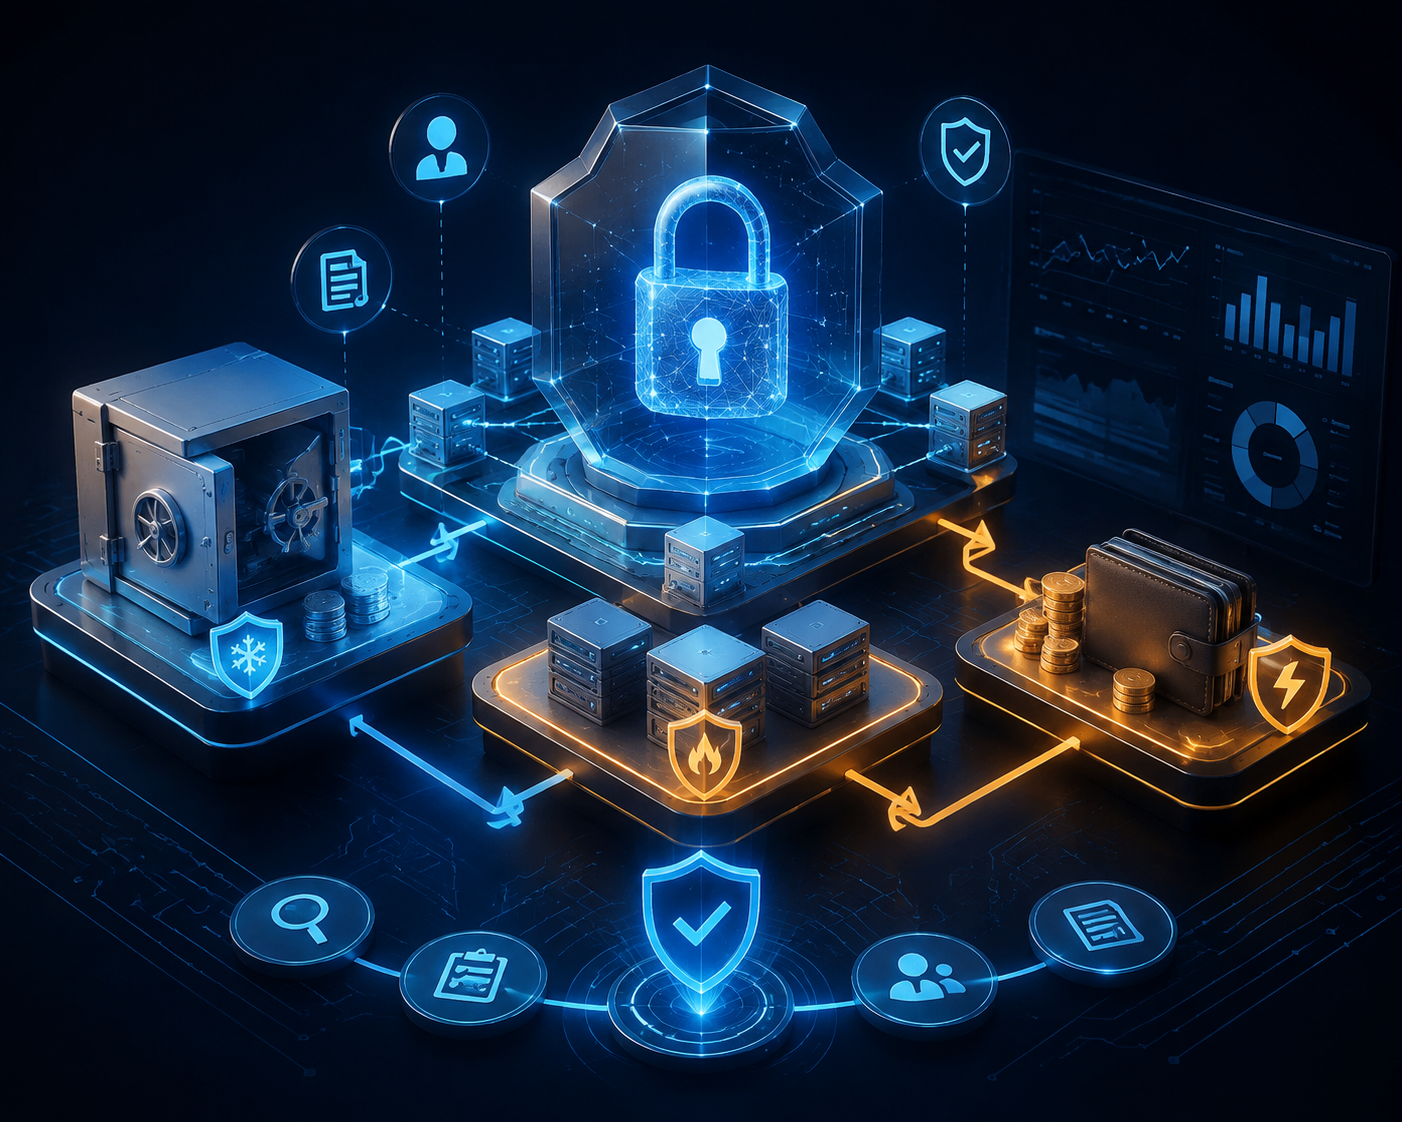
2. สถาปัตยกรรมการออกแบบกระเป๋าเงิน MPC แบบแยกชั้นสามชั้นสำหรับ Exchange
ชั้นแรก: โหนดจัดเก็บแบบออฟไลน์เย็น สินทรัพย์สำรองของผู้ใช้ส่วนใหญ่ถูกเก็บไว้บนโหนด MPC ออฟไลน์ที่แยกจากเครือข่าย ชิ้นส่วนคีย์ส่วนตัวไม่เคยเชื่อมต่อกับเครือข่ายสาธารณะ ต้องมีการอนุญาตจากหลายคนด้วยตนเองสำหรับการถอนสินทรัพย์ ชั้นที่สอง: โหนดกึ่งอุ่นระดับกลาง ใช้สำหรับการจัดสรรเงินทุนปริมาณมากระหว่างกระเป๋าเย็นและกระเป๋าร้อน โดยมีข้อจำกัดรายการธุรกรรมที่อนุญาตและเกณฑ์ปริมาณที่เข้มงวด ชั้นที่สาม: คลัสเตอร์กระเป๋าร้อนออนไลน์ รับผิดชอบการจับคู่การถอนและฝากเงินรายวันของผู้ใช้ โดยเก็บเฉพาะสภาพคล่องในการดำเนินงานจำนวนเล็กน้อยเท่านั้น ทั้งสามชั้นถูกแยกออกจากกันในเชิงตรรกะ การโอนเงินข้ามชั้นต้องผ่านการตรวจสอบจากผู้ดูแลระบบหลายคน และการดำเนินการทั้งหมดทิ้งบันทึกที่ไม่สามารถแก้ไขได้ในระดับฐานข้อมูลและบล็อกเชน
3. ความเสี่ยงจากการโจมตีทั่วไปภายใต้สถาปัตยกรรม MPC และตรรกะการป้องกัน
จุดเสี่ยงที่พบบ่อย ได้แก่ การแฮ็กบัญชีผู้ดูแลระบบ การบุกรุกโหนดที่เป็นอันตราย การรั่วไหลของชิ้นส่วนคีย์ การโจมตีแบบรีเพลย์ และการถอนเงินจำนวนมากผิดปกติ แพลตฟอร์มจำเป็นต้องสร้างระบบควบคุมความเสี่ยงที่สนับสนุนบน MPC: รายการอนุญาต IP สำหรับโหนดลายเซ็น กลไกการยืนยันแบบหลายคนสำหรับธุรกรรมขนาดใหญ่ การตรวจสอบยอดคงเหลือบนเชนแบบเรียลไทม์ และการจำกัดอัตราการถอนอัตโนมัติ ผู้ให้บริการหลายรายเข้าใจผิดว่าการนำ MPC มาใช้สามารถละเลยการควบคุมความเสี่ยงในระดับธุรกิจได้ ซึ่งนำไปสู่การสูญเสียของแพลตฟอร์มแม้ว่าการเข้ารหัสจะปลอดภัยก็ตาม
4. ข้อกำหนดด้านกฎระเบียบสำหรับการดูแลสินทรัพย์แบบ MPC ในเขตอำนาจศาลหลัก
หน่วยงานกำกับดูแลรวมถึง EU MiCA, UAE VARA, Singapore MAS และ Australia ASIC มีข้อกำหนดที่ชัดเจนสำหรับสถาปัตยกรรมการดูแลสินทรัพย์ พวกเขากำหนดให้มีกฎการกระจายชิ้นส่วนคีย์ บันทึกตำแหน่งการติดตั้งโหนด บันทึกการจัดการสิทธิ์ของผู้ดูแลระบบ การตรวจสอบการเข้ารหัสโดยบุคคลที่สามเป็นประจำ และแผนการกู้คืนสินทรัพย์ฉุกเฉิน การจ้างบุคคลภายนอกดูแลสินทรัพย์เพียงอย่างเดียวไม่สามารถตอบสนองความต้องการการตรวจสอบในท้องถิ่นได้อย่างเต็มที่ในหลายเขตอำนาจศาล MPC แบบฝังตัวในระบบจะปรับตัวเข้ากับข้อกำหนดการส่งออกบันทึกตามกฎระเบียบท้องถิ่นได้ง่ายกว่า
ข้อได้เปรียบทางเทคนิคของ SoonTech: โมดูลการดูแลสินทรัพย์ MPC แบบเนทีฟของ SoonTech ถูกผสานอย่างลึกซึ้งกับบัญชีแยกประเภทหลักของกระดานเทรด การแยกสามชั้นแบบร้อน-เย็นถูกตั้งค่าไว้ล่วงหน้า ระบบจะสร้างบันทึกการตรวจสอบการดูแลสินทรัพย์ที่สอดคล้องกับรูปแบบการกำกับดูแลหลายรูปแบบโดยอัตโนมัติ รองรับการแบ่งส่วนสิทธิ์และลายเซ็นแบบองค์ประชุม และไม่พึ่งพามิดเดิลแวร์การดูแลสินทรัพย์จากบุคคลที่สามภายนอก
5. รายการตรวจสอบการปรับใช้ MPC และการตรวจสอบความปลอดภัยสำหรับแพลตฟอร์มใหม่
- ยืนยันจำนวนการกระจายชิ้นส่วนคีย์ส่วนตัวและกลยุทธ์การแยกทางกายภาพของโหนด
- ตรวจสอบเกณฑ์องค์ประชุมผู้ดูแลระบบหลายคนสำหรับธุรกรรมมูลค่าสูง
- ฝึกซ้อมการกู้คืนสินทรัพย์ฉุกเฉินสำหรับความล้มเหลวของโหนดให้เสร็จสิ้น
- ทดสอบการเจาะระบบสำหรับคลัสเตอร์กระเป๋าเงินร้อนและอินเทอร์เฟซการเข้าถึงของผู้ดูแลระบบ
- ส่งออกบันทึกการดำเนินการดูแลสินทรัพย์ฉบับสมบูรณ์สำหรับการตรวจสอบตามกฎระเบียบ
- ดำเนินการกระทบยอดยอดคงเหลือระหว่างสินทรัพย์บนเชนและบัญชีแยกประเภทระบบเป็นประจำ
6. บทสรุป
MPC (การคำนวณหลายฝ่าย) ได้กลายเป็นมาตรฐานการเก็บรักษาสินทรัพย์หลักสำหรับกระดานเทรดที่ได้รับใบอนุญาต แต่ความปลอดภัยมาจากสถาปัตยกรรมที่สมบูรณ์ ไม่ใช่เพียงการเข้ารหัสลับเท่านั้น การติดตั้งโหนดที่ไม่เหมาะสม ช่องโหว่ด้านสิทธิ์ และการขาดการควบคุมความเสี่ยงทางธุรกิจ ยังคงนำมาซึ่งอันตรายแอบแฝงขนาดใหญ่ โซลูชันการแยกสามชั้น MPC แบบฝังตัวดั้งเดิมของ SoonTech ช่วยให้แพลตฟอร์มใหม่เข้าถึงเกณฑ์ความปลอดภัยที่หน่วยงานกำกับดูแลทั่วโลกกำหนดได้อย่างรวดเร็ว หลีกเลี่ยงความเสี่ยงที่เกิดจากการพัฒนาต่อยอดมิดเดิลแวร์ของบุคคลที่สาม
🌐 สร้างแพลตฟอร์ม Web3 ที่ปลอดภัยและปรับขนาดได้ด้วย SoonTech.
สำรวจโซลูชันของเราสำหรับ White Label Crypto Exchanges, Prediction Markets, MPC Wallets, Matching Engines, Liquidity Integration และ Compliance.